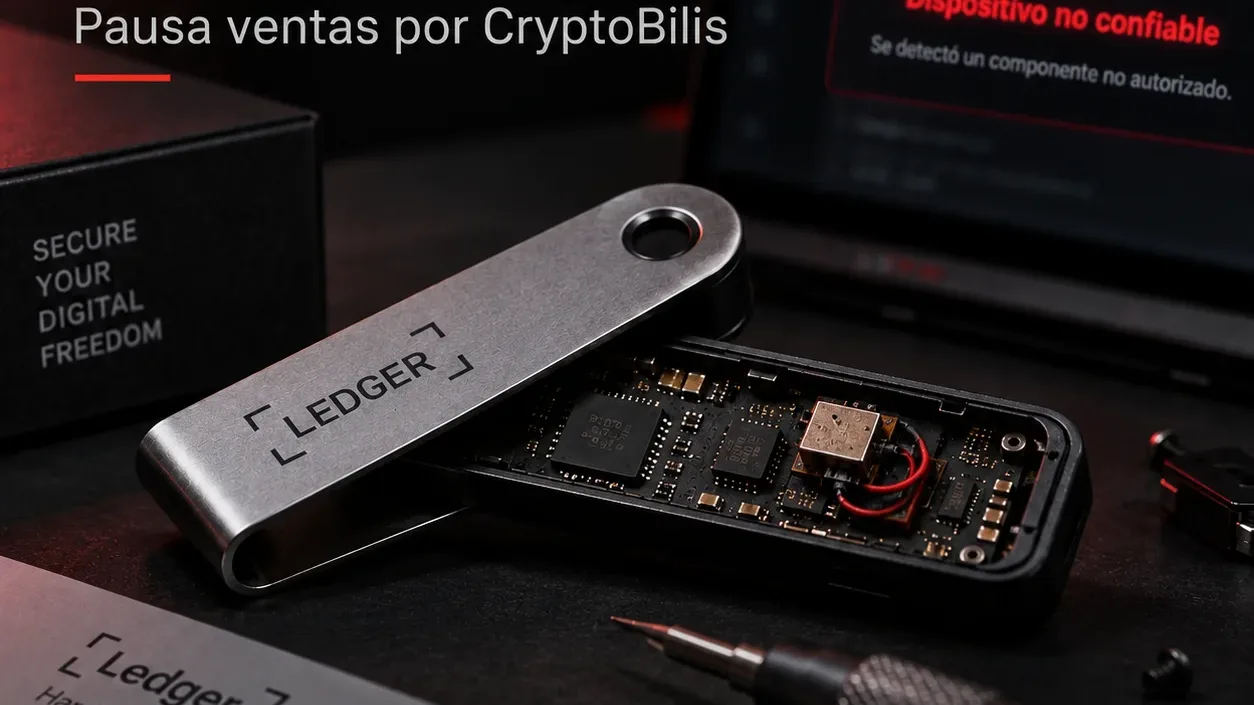
Este 12 de octubre se reportó que Ledger confirmó un implante de hardware no autorizado en una wallet comprada a través de CryptoBilis, un distribuidor del sudeste asiático. El caso está relacionado con robos de criptomonedas a usuarios de dispositivos vendidos por ese canal, según BleepingComputer.
🔒 Ledger pausó temporalmente las ventas de sus productos mediante CryptoBilis tras los reportes de fondos robados. El viernes, la compañía había informado que investigaba pérdidas de usuarios del sudeste asiático que compraron sus dispositivos con ese distribuidor.
🛠️ La confirmación detallada corresponde al dispositivo de un usuario afectado. Por separado, Mark Karpelès publicó imágenes de una Nano X modificada, con una pequeña placa detrás de la pantalla y componentes de comunicación celular.
⚙️ La hipótesis descrita es que ese montaje podría capturar la frase de recuperación de 24 palabras al mostrarse en pantalla. Los indicios apuntan a una alteración posterior a la fabricación, no a una intrusión en Ledger; eso no equivale a tener resuelto todo el ataque.
📊 El monto tampoco está cerrado: Cointelegraph señala que las pérdidas podrían superar los 86 millones de dólares, mientras Cointribune sitúa las pérdidas sospechadas cerca de 93 millones. Son estimaciones reportadas, no un total definitivo confirmado.
¿Por qué importa el camino que recorrió la wallet?
El punto delicado está en la integridad física del dispositivo que llega al usuario, no solamente en su software. Si se confirma el mecanismo sospechado, una modificación del hardware habría permitido capturar información de recuperación: la investigación debe aclarar cómo ocurrió la manipulación y cuántos equipos fueron afectados.
💬 Si usas una wallet física, ¿qué revisas del vendedor y del dispositivo antes de configurarla?
¿Pero deveras? 🌵💚